חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

ביטקוין ראיונות עם מובילי התעשייה מציאות מדומה
🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.

העולם של האבטחה הסייבר מתעורר שוב ושוב מפגיעות חדשות ומתקדמות. הפעם, החוקרים גילו פגיעה קשה במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. הפגיעה, אשר קיבלה את המספר CVE-2026-57697, מהווה איום משמעותי על מערכות שמשתמשות בתוכנה זו. בפוסט זה, נחקור את הפגיעה, את ההשפעות הפוטנציאליות שלה, ואת הדרכים להגן על מערכות מפני ניצול אפשרי. הפגיעה, אשר נחשפה לאחר חקירה מקיפה, מאפשרת למתקיף לעקוף את תהליך האימות הרגיל במערכת Metagauss. באמצעות ניצול נתיב או תעלה חלופית, המתקיף יכול להשיג גישה לאזור מוגן ללא צורך באימות זהות. זה מהווה איום משמעותי, שכן מערכות רבות משתמשות בתוכנה זו לתהליכי אימות ומספרים שונים, וניתן לנצל את הפגיעה כדי להשיג גישה לאזור מוגן ללא צורך באימות זהות. הפגיעה נוצרה עקב תכנון לא נכון של תהליך האימות במערכת. במקום להשתמש בנתיב אימות אחד, המערכת מאפשרת שימוש בנתיב חלופי, אשר לא מוגן כראוי. המתקיף יכול לנצל את הנתיב הזה כדי לעקוף את האימות ולהשיג גישה לאזור מוגן. ההשפעות הפוטנציאליות של הפגיעה הן משמעותיות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

המתקיף יכול להשיג גישה לאזור מוגן, לגרום נזק למערכת, ולהשתמש במערכת לצרכים לא חוקיים. בנוסף, הפגיעה יכולה להוביל לאובדן מידע, לפגיעה בפרטיות, ולהשפעות כלכליות משמעותיות. לכן, חשוב מאוד להגן על מערכות מפני ניצול אפשרי של הפגיעה הזו. כדי להגן על מערכות מפני ניצול אפשרי של הפגיעה, ישנן מספר צעדים שיש לבצע. ראשית, יש לעדכן את המערכת לגרעון החדש ביותר, אשר כולל תיקון לפגיעה. בנוסף, יש לבדוק את תהליך האימות במערכת, ולהבטיח שהנתיבים החלופיים מוגנים כראוי. כמו כן, יש לבצע סריקות אבטחה תדירות, ולהשתמש בכלים מתקדמים כדי לזהות ניסיונות ניצול אפשריים. הפגיעה CVE-2026-57697 במערכת Metagauss מהווה איום משמעותי על המערכות השונות. חשוב מאוד להבין את הטכניקה של הפגיעה, את ההשפעות הפוטנציאליות שלה, ואת הדרכים להגן על מערכות מפני ניצול אפשרי. באמצעות צעדים אלה, ניתן להגן על המערכות מפני איום זה, ולהבטיח שהן מוגנות כראוי מפני מתקיפים פוטנציאליים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
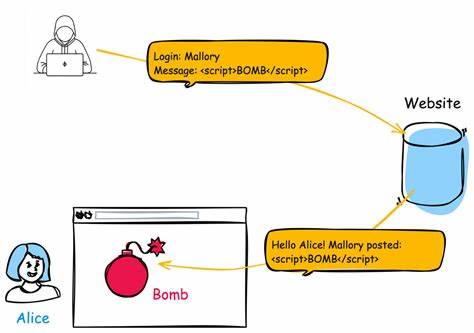
🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.

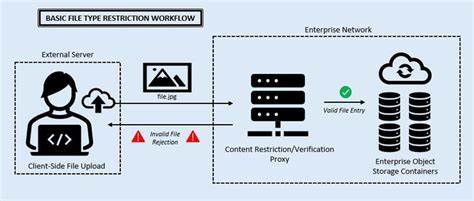
🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

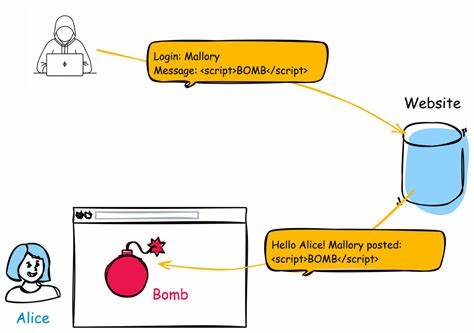
🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.

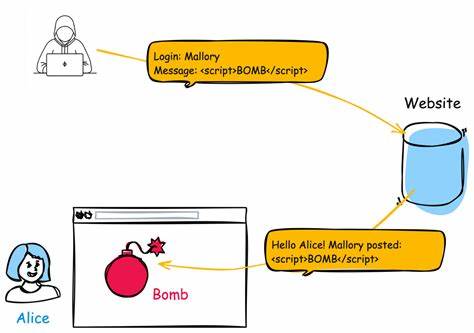
🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57709 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57709 - מה זה, כיצד הוא פוגע, ואיך להגן על עצמך

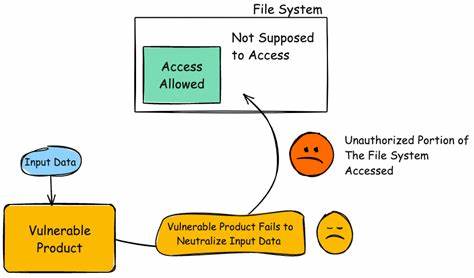
חשיפה מקיפה על פגיעת CVE-2026-57709, הסבר על איך היא מאפשרת גישה לאזור אסור, דוגמאות מעשיות, והדרכות למניעת התקפות.

🚨 CVE-2026-57713 Deserialization of Untrusted Data vulnerability in Marcus (aka @msykes) Events Mana
14 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת Events Manager של Marcus - CVE-2026-57713

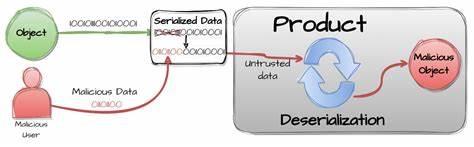
חשיפה מפורטת על פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus, כולל הסברים על הסכנה, הדרכים להתגונן ומה עליכם לדעת כדי להגן על מערכותיכם

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
14 יולי 2026 חשיפה: פגיעות קשות ב-CVE-2026-57724 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת פירוק נתונים לא אמינים, מה שמעלה סיכון גבוה לביצוע התקפות. לומדו על הסכנות, הדרכים למניעתן וההשלכות הפוטנציאליות על אתרי וורדפרס שלכם.