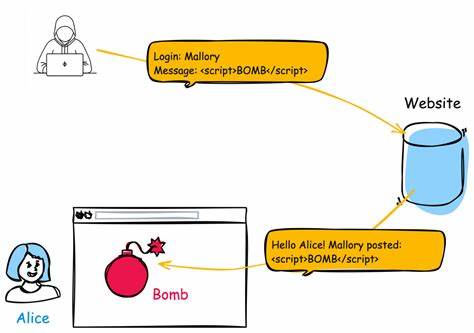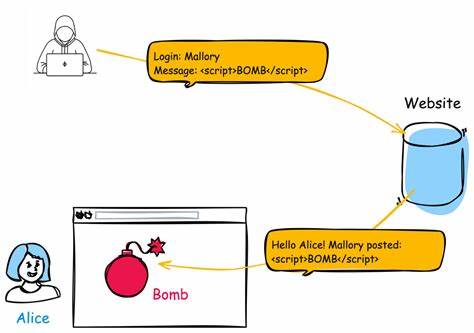
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעות גם סכנות חדשות. אחת מהסכנות הגדולות ביותר בתחום האינטרנט היא פגיעות XSS, או Cross-Site Scripting, אשר יכולה לגרום נזקים כבדים לאתרים ולמשתמשים. ב-2026, התגלתה פגיעות חדשה בשם CVE-2026-57423, אשר מהווה איום משמעותי על הביטחון האינטרנטי. במטרה להבין את הסכנה ולמנוע את ההתקפות, חשוב להכיר את הפגיעה, את הדרכים שבהן היא מתבצעת, ואת האמצעים להבטחת אתר אינטרנט מפני התקפות כאלו. הפגיעה CVE-2026-57423 היא סוג של XSS, אשר מתרחשת כאשר אתר אינטרנט לא מטפל נכון בקלטים שהמשתמשים מזינים. התקפת XSS מאפשרת למתקיף להזריק קוד זדוני לאתר, אשר יתבצע בצד הלקוח (Client-Side). כאשר משתמשים אחרים מבקרים באתר, הקוד הזדוני יתבצע גם על מחשבם, מה שיכול לגרום לגנבת מידע, הידלדלות חשבונות, או אף לקריסת האתר. הפגיעה CVE-2026-57423 היא דוגמה טובה לכך כיצד פגיעות כאלו יכולות להיות מסוכנות, ולכן חשוב להבין את המנגנון שלה וללמוד כיצד להגן על עצמנו. התקפת XSS מתבצעת בדרך כלל באמצעות הזרקת קוד JavaScript לאתר.

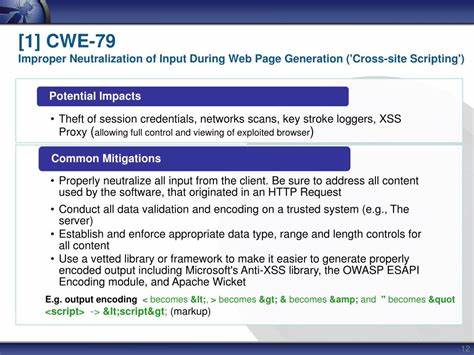
כאשר האתר לא מסנן את הקלטים נכון, הקוד הזדוני יכול להיזרק לתוך דפי האתר, ולהתבצע כאשר משתמשים אחרים מבקרים באתר. הקוד הזדוני יכול לבצע פעולות שונות, כגון גנבת סיסמאות, הפניית המשתמשים לאתרים מזויפים, או אף הפעלת תוכנות זדוניות על המחשב שלהם. הפגיעה CVE-2026-57423 היא דוגמה לכך כיצד פגיעות כאלו יכולות להיות מסוכנות, ולכן חשוב להבין את המנגנון שלה וללמוד כיצד להגן על עצמנו. כדי להגן על אתר אינטרנט מפני פגיעות XSS, ישנן מספר דרכים. הראשונה והחשובה ביותר היא להשתמש בסניטיזציה של הקלטים. סניטיזציה היא תהליך בו הקלטים שהמשתמשים מזינים לאתר מסוננים, ורק קלטים תקינים מותרים. באמצעות סניטיזציה, ניתן למנוע את הזרקת קוד זדוני לאתר, ולהבטיח שהקלטים שהמשתמשים מזינים לא יפגעו באתר. בנוסף, יש להשתמש באספקט של Content Security Policy (CSP), אשר מאפשר להגדיר את המקורות המותרים לאתר, ולמנוע את ביצוע קוד זדוני. בנוסף לסניטיזציה, ישנן מספר דרכים נוספות להגן על אתר אינטרנט מפני פגיעות XSS.
אחת מהן היא להשתמש באספקט של HTTPOnly, אשר מאפשר להגדיר את הקבצים המותרים לאתר, ולמנוע את גנבת הקבצים על ידי קוד זדוני. בנוסף, יש להשתמש באספקט של SameSite, אשר מאפשר להגדיר את האתרים המותרים לאתר, ולמנוע את הפניית המשתמשים לאתרים מזויפים. באמצעות שילוב של סניטיזציה, CSP, HTTPOnly, ו-SameSite, ניתן להגן על אתר אינטרנט מפני פגיעות XSS, ולהבטיח שהמשתמשים יוכלו להשתמש באתר באופן בטוח. הפגיעה CVE-2026-57423 היא דוגמה טובה לכך כיצד פגיעות XSS יכולות להיות מסוכנות, ולכן חשוב להבין את המנגנון שלה וללמוד כיצד להגן על עצמנו. בנוסף, חשוב להמשיך ולעדכן את האתר באופן קבוע, ולהשתמש באספקטים חדשים של ביטחון אינטרנט, כדי להבטיח שהאתר יהיה בטוח מפני פגיעות חדשות. בהמשך, נדון את הפגיעה CVE-2026-57423 באופן מפורט, נלמד כיצד היא מתבצעת, ואת הדרכים שבהן ניתן להגן על עצמנו מפני התקפות כאלו. בנוסף, נדון את הסכנות שבה, ואת האמצעים להבטחת אתר אינטרנט מפני פגיעות XSS. באמצעות הידע הזה, ניתן להבטיח שהאתר יהיה בטוח, והמשתמשים יוכלו להשתמש בו באופן בטוח.