חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

מציאות מדומה ראיונות עם מובילי התעשייה חדשות בורסת הקריפטו
🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

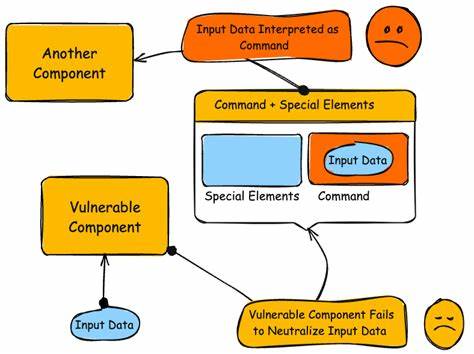
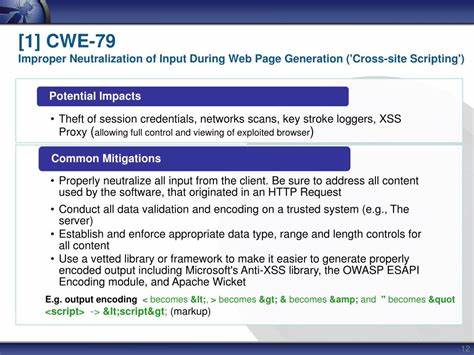
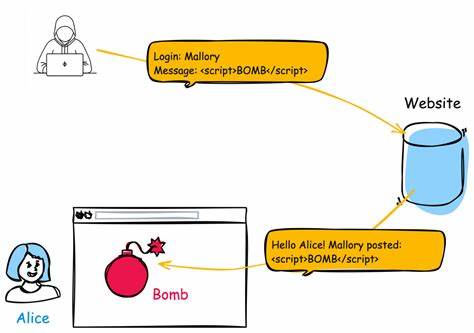
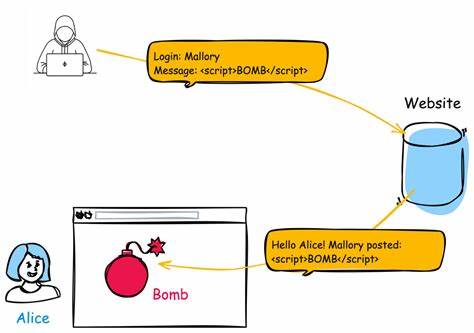
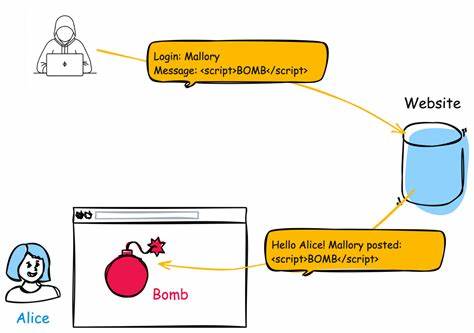
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת מהפגיעות החמורות ביותר שנחשפו בשנים האחרונות היא CVE-2026-57733, פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום נזק רב לאתרים ולמשתמשים. הפגיעה זו מאפשרת למתקיפים להזריק קוד זדוני לאתר, ולהשתלט על נתוני משתמשים, לגרום נזק למסד הנתונים ולפגוע בביטחון האתר כולו. באירוע זה, נחקור את הטכניקה מאחורי הפגיעה, את הסיכונים שבה, ואת הדרכים למניעתה. Cross-Site Scripting, או XSS, היא פגיעה שבה מתקיפים מזריקים קוד זדוני לאתר, שמבוצע על ידי הדפדפן של המשתמש. הקוד הזדוני יכול להיות כל דבר, מ-JavaScript פשוט ועד קוד מורכב יותר שיכול לגרום נזק רב. הפגיעה CVE-2026-57733 היא פגיעה מסוג XSS שמקורה בניטור לא נכון של קלט משתמש. כאשר האתר לא מנטר נכון את הקלט שנכנס אליו, מתקיפים יכולים להזריק קוד זדוני שיבוצע על ידי הדפדפן של המשתמש. הסיכונים של הפגיעה CVE-2026-57733 הם רבים ומשמעותיים. המתקיף יכול להשתמש בקוד הזדוני כדי לגנוב נתוני משתמשים, לגרום נזק למסד הנתונים, או אף להשתלט על האתר כולו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה יכולה לגרום נזק לשם הטוב של האתר, כאשר משתמשים יתחילו לחשוד באתר לאחר שיקבלו הודעות זדוניות או יראו תוכן לא רצוי. כדי למנוע את הפגיעה CVE-2026-57733, ישנן מספר צעדים שאתרים יכולים לקחת. ראשית, יש לבצע ניטור קפדני של הקלט שנכנס לאתר. כל קלט חייב להיות מנוטר ולעבור טיהור לפני שיבוצע על ידי הדפדפן. בנוסף, יש להשתמש בסנכרון של קלט ויציאה (Input Sanitization and Output Encoding) כדי להבטיח שהקלט יבוא בצורה בטוחה ויתוצא בצורה בטוחה. כמו כן, יש להשתמש בסקריפטים בטוחים שיכולים למנוע את ביצוע הקוד הזדוני. סקריפטים אלו יכולים לבדוק את הקלט ולהשמיד אותו אם הוא מכיל קוד זדוני. בנוסף, יש להשתמש בתוכנות אנטי-וירוס ומערכות הגנה על האתר כדי למנוע את הפצת הקוד הזדוני. הפגיעה CVE-2026-57733 היא פגיעה חמורה שיכולה לגרום נזק רב לאתרים ולמשתמשים. אך עם צעדים נכונים, ניתן למנוע את הפגיעה ולהבטיח שהאתר יהיה בטוח ומאובטח. אם אתה מנהל אתר, יש לך את האחריות להבטיח שהאתר שלך מאובטח מפני פגיעות כאלו, ולהשקיע בזמן ובכסף כדי למנוע את הפגיעה.

באירוע זה, נחקור את הפגיעה CVE-2026-57733, את הטכניקה מאחורי הפגיעה, את הסיכונים שבה, ואת הדרכים למניעתה. נדבר עם מומחים בתחום, ונלמד כיצד להגן על אתרנו מפני פגיעות כאלו. אם אתה מעוניין להבין יותר על הפגיעה, או אם אתה מנהל אתר ומעוניין להבטיח שהוא מאובטח, זהו המקום הנכון עבורך. הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום נזק רב לאתרים ולמשתמשים. הפגיעה מאפשרת למתקיפים להזריק קוד זדוני לאתר, שיבוצע על ידי הדפדפן של המשתמש. נדבר עם מומחים בתחום, ונלמד כיצד להגן על אתרנו מפני פגיעות כאלות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

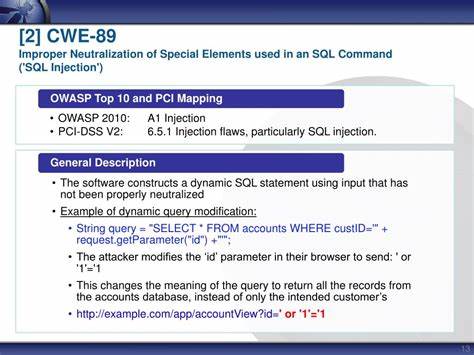
התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.

🚨 CVE-2026-57423 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57423: הסכנה של XSS ודרכי ההגנה על אתרך

הסבר מקיף על פגיעות XSS, הסכנות שבה, ודרכי ההגנה על אתר אינטרנט מפני התקפות כאלו. הכולל פתרונות מעשיים וטיפים למניעת נזקים.

🚨 CVE-2026-57772 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד זה פועל, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, המאיימת על מערכות בסיסי נתונים. לומדו על הסכנות, הדרכים שבהן מתבצעת ההתקפה, וצעדים מעשיים להגנה על מערכותיכם.

🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
13 יולי 2026 חשיפה: פגיעה קשה ב-Apache Airflow - CVE-2026-58065 ומה זה אומר לך

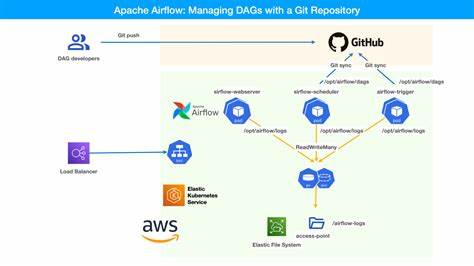
הפגיעה החדשה ב-Apache Airflow, CVE-2026-58065, מאפשרת התקפות על מערכות באמצעות SSH. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57695: הסכנה של Cross-Site Scripting (XSS) ודרכי הגנה

הסבר מקיף על פגיעות CVE-2026-57695, הסכנות של Cross-Site Scripting (XSS) וטכניקות להגנה על אתרי אינטרנט מפני התקפות אלו. מאמרים זה מציג את הסיבות, הדוגמאות והפתרונות האפקטיביים ביותר.

🚨 CVE-2026-57743 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעה קשה בביטחון של PHP: CVE-2026-57743 - מה זה, כיצד הוא פועל ומחלץ את הסיכון

הפגיעה CVE-2026-57743 היא פגיעה חמורה בביטחון של PHP שמאפשרת התקפות על ידי שליטה בשמות קבצים. התחקיר הזה מסביר את הטכניקה, את הסיכונים והדרכים למנוע את ההתקפות.

🚨 CVE-2026-57780 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 הסבר מפורט על CVE-2026-57780: פגיעה חמורה של XSS שיש לדעת עליה

הפגיעה CVE-2026-57780 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום נזקים קשים לאתרי אינטרנט ולמשתמשים. בקריאה זו נלמד על מהות הפגיעה, כיצד היא פועלת, ואיך להגן על עצמכם.