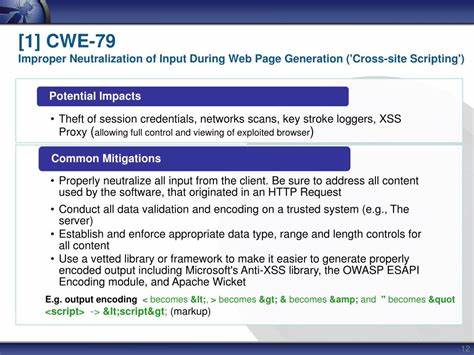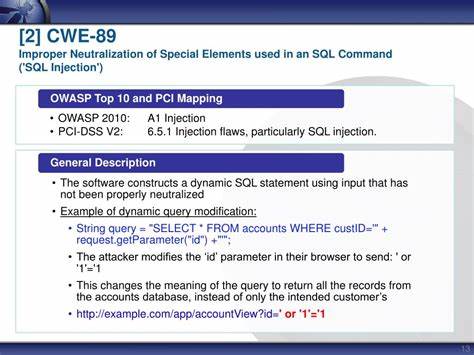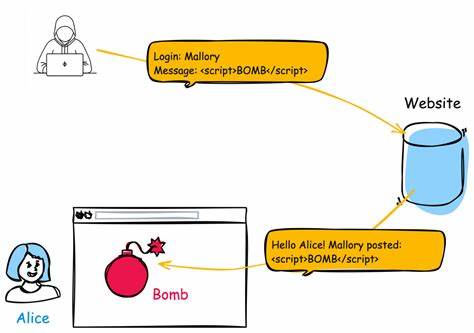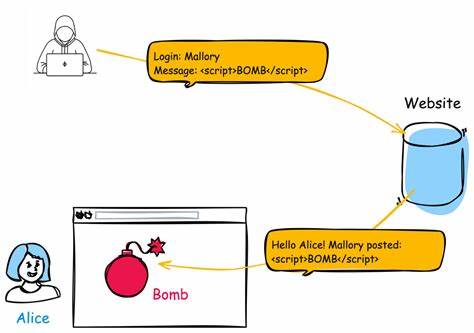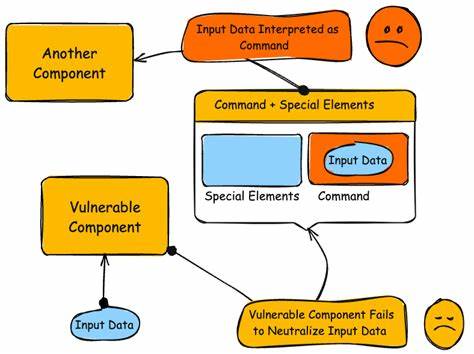
התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר בתחום מערכות המידע, ויש לה השפעה משמעותית על אבטחת המערכות. התקפה זו מתרחשת כאשר מתקיף מצליח להזריק קוד SQL זדוני לתוך בקשות שרת, ובעקבות כך יכול לגשת לנתונים רגישים, לשנות אותם, או אף להרוס את המערכת. בערך זה נבין מהי התקפת SQL Injection, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה. התקפת SQL Injection היא סוג של התקפה על בסיס חולשות בקוד של יישומים. כאשר יישום לא מטפל נכון בקלט של המשתמש, מתקיף יכול להזריק קוד SQL זדוני, שיבוצע על ידי השרת. זה יכול לגרום לנזקים משמעותיים, כולל גישה לא מורשה לנתונים, שינוי נתונים, או אף הרס של המערכת. התקפות אלו נפוצות במיוחד ביישומים שמשתמשים בשאלות SQL ישירות, ללא טיפול מתאים בקלט של המשתמש. אחד מהדוגמאות הקלאסיות לתקפת SQL Injection הוא כאשר יישום מקבל קלט מהמשתמש, למשל שם משתמש וסיסמה, ומשתמש בהם בשאילתא SQL ישירה. אם המשתמש יזין קוד SQL זדוני, השרת יבצע את הקוד הזה, וזה יכול לגרום לנזקים.

לדוגמה, אם המשתמש יזין את הקוד ' OR '1'='1, השאילתא תתבצע באופן לא צפוי, וזה יכול לגרום לגישה לא מורשה לנתונים. כדי למנוע התקפות SQL Injection, ישנן מספר דרכים מומלצות. הראשונה והחשובה ביותר היא להשתמש בשאלות מוכנות (Prepared Statements). שאלות מוכנות מאפשרות להפריד בין הקוד SQL לבין הקלט של המשתמש, כך שהקלט לא יבוצע כקוד SQL. בנוסף, יש להשתמש בפונקציות של טיפול בקלט, כמו Escape Functions, כדי להסיר תווים מסוכנים מהקלט. גם השימוש בסנכרון של משתמשים עם הרשאות מינימליות יכול לעזור למנוע נזקים. בנוסף, יש חשיבות רבה לבדיקות אבטחה סדירות. בדיקות אלו יכולות לגלות חולשות בקוד שיכולות להוביל להתקפות SQL Injection. גם השימוש בכלים של אבטחה, כמו WAF (Web Application Firewall), יכול לעזור למנוע התקפות. WAF יכול לזהות התקפות SQL Injection ולמנוע אותן לפני שהן יפגעו במערכת. התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, ויש לה השפעה משמעותית על אבטחת המערכות. כדי למנוע התקפות אלו, יש להשתמש בשאלות מוכנות, טיפול בקלט, סנכרון של משתמשים, בדיקות אבטחה סדירות, ומשתמש בכלים של אבטחה.
על ידי קבלת צעדים אלו, ניתן להגן על המערכת מפני התקפות SQL Injection ולשמור על אבטחת הנתונים.