CVE-2026-57363: הסיכון של XSS ודרך להגן על אתרך

ארנקי קריפטו
🚨 CVE-2026-57363 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57363, וטיפים מקצועיים להגנה על אתר ומשתמשים מפני התקפות

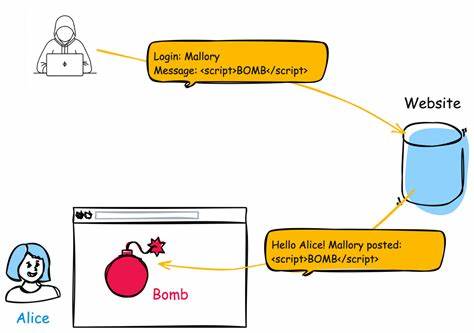
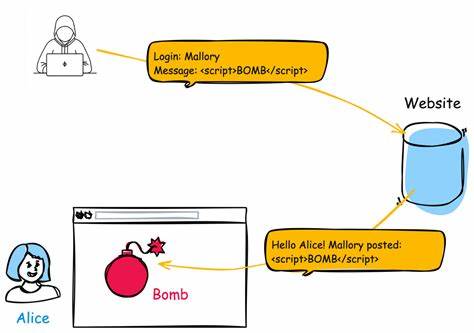
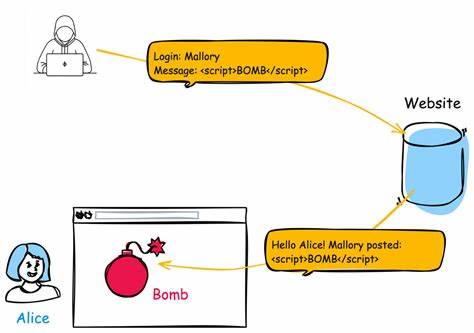
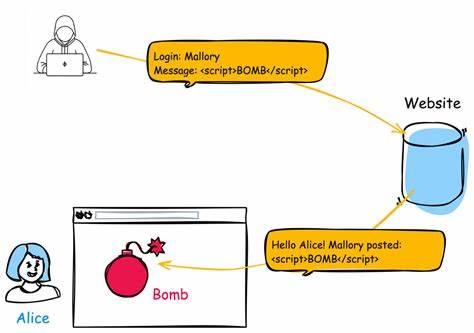
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת הפגיעויות הקריטיות ביותר שמאיימות על אתרי אינטרנט היא XSS, או Cross-Site Scripting. הפגיעה CVE-2026-57363 היא דוגמה מובהקת לכך, והיא דורשת תשומת לב מיוחדת. בירטיקל זה, נחקור את טבע הפגיעה, את הסיכונים שבה, ואת הדרכים להגן על אתרך מפני התקפות כאלו. XSS, או Cross-Site Scripting, היא פגיעה שמאפשרת למתקיף להזריק קוד זדוני לאתר אינטרנט. הקוד הזה יכול לבצע פעולות שונות, החל משינוי תוכן האתר ועד לגנבת נתונים רגישים של משתמשים. הפגיעה CVE-2026-57363 היא דוגמה לפגיעה מסוג זה, שבה לא נעשה שימוש נכון בנטרול קלט במהלך יצירת דפי אינטרנט. זה מאפשר למתקיף להזריק קוד זדוני שיתבצע בצד הלקוח, ולהשפיע על חוויית המשתמש. הסיכונים של XSS הם רבים ומגוונים. המתקיף יכול להשתמש בפגיעה כדי לגנוב תעודות אימות, להזריק תוכנות זדוניות, או אף לשלוט על חשבונות משתמשים. בנוסף, פגיעות כאלה יכולות לפגוע בתדמית האתר ולגרום לאובדן אמון מצד המשתמשים. לכן, חשוב מאוד להבין את הטקטיקות שמתקיפים משתמשים, ולהתחזק נגדן.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על אתרך מפני XSS, ישנן מספר צעדים שיש לבצע. ראשית, יש לבצע ניטור קבוע של הקוד ולהבטיח שהקלט של המשתמשים מנוטרל כראוי. ניתן להשתמש ב-Sanitization, שיטה שמבטיחה שהקלט לא ייכנס לקוד ללא עיבוד. בנוסף, יש להשתמש ב-HTML Encoding, שיטה שמבטיחה שהקלט יוצג בצורה בטוחה. גם השימוש ב-CSP, או Content Security Policy, יכול לסייע בהגנה על האתר מפני התקפות XSS. בנוסף, יש חשיבות רבה לבדיקות קוד קבועות. באמצעות בדיקות כאלה, ניתן לזהות פגיעויות לפני שהן ייפתחו למתקיפים. גם השימוש בכלים מקצועיים, כמו Scanners, יכול לסייע בזיהוי פגיעויות. חשוב גם להעניק הכשרה לצוות הפיתוח, כדי שהם יבינו את הסיכונים והדרכים להגנה. הפגיעה CVE-2026-57363 היא דוגמה לכך שפגיעות XSS יכולות להיות מסוכנות ביותר. אך עם ידע וצעדים נכונים, ניתן להגן על אתרך ולהבטיח חוויית משתמש בטוחה. בירטיקל זה, נחקרנו את הטקטיקות של המתקיפים, את הסיכונים של XSS, ואת הדרכים להגנה. עכשיו, עליכם לבצע את הצעדים הנכונים כדי להגן על אתרכם. העולם הדיגיטלי מלא בסיכונים, אך עם ידע וצעדים נכונים, ניתן להגן על עצמכם ולהבטיח חוויית משתמש בטוחה.

XSS היא פגיעה מסוכנת, אך עם הגנה נכונה, ניתן למנוע התקפות ולהבטיח את בטיחות האתר. תזכרו, ההגנה היא תהליך מתמיד, ולכן חשוב לבצע ניטור קבוע ולעדכן את האתר בהתאם. כך, תוכלו להגן על עצמכם ועל משתמשי האתר מפני סיכונים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57364 Improper Validation of Specified Quantity in Input vulnerability in WPDeveloper Bet
14 יולי 2026 חשיפה: פגיעה קשה ב-WPDeveloper Bet - CVE-2026-57364 - מה זה אומר לך?

הפגיעה CVE-2026-57364 ב-WPDeveloper Bet נחשפה כעת. לומדו מה זה אומר, איך זה פוגע באתרים שלכם, ואיך להגן עליהם. תכנים מקיפים ומדריכים מעשיים.

🚨 CVE-2026-57365 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57365 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

התקפת XSS חדשה, CVE-2026-57365, מאפשרת למתקיפים לבצע התקפות מסוכנות דרך ניטרול לא נכון של קלט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57369: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע ומה לעשות?

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57369, דרכי התקפה, השלכות וצעדים להגנה. מדריך מקיף לבעלי אתרים ולמתכנתים.

🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
14 יולי 2026 חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.

🚨 CVE-2026-15547 A weakness has been identified in Shibby Tomato up to 1.28.0000. This affects the f
14 יולי 2026 חשיפה: פגיעה קשה במערכת Shibby Tomato - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15547, פגיעה במערכת Shibby Tomato שממעיטה על אבטחת הרשת הביתית. התחשבות, פתרונות ודרכי הגנה.

🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss
14 יולי 2026 חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.

🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.