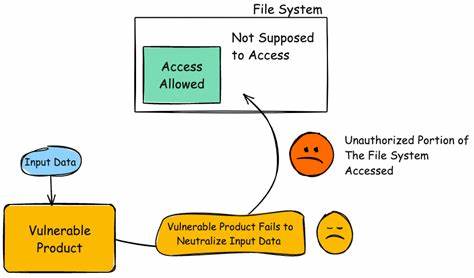
בפעם האחרונה, קהילת האבטחה התרעמה על גילוי פגיעה חמורה במערכת Shibby Tomato, אחת מהמערכות הפופולריות ביותר לניהול ראוטרים ביתיים. הפגיעה, שזוהתה כ-CVE-2026-15547, מערבת חולשה במערכת עד גרסה 1. 28. 0000, ויכולה להעניק גישה לא מורשית למתקיפים. בשונה מפגיעות אחרות, זו לא רק פגיעה טכנית, אלא איום ממשי על פרטיותך ועל אבטחת הרשת הביתית שלך. למה זה חשוב? כי שיבוי Tomato משמשת מיליוני משתמשים ברחבי העולם, כולל בישראל, כדי לנהל ראוטרים ביתיים. הפגיעה מאפשרת למתקיפים לבצע פעולות מסוכנות, כמו גישה לרשת, גנבת נתונים או אפילו הפעלת התקפות נוספות. אם אתה משתמש בגרסה פגיעה, אתה חשוף לאיום ממשי. הפגיעה נובעת מחולשה בתהליך האימות של המערכת, שמאפשרת למתקיפים לבצע התקפות מסוג 'Command Injection'. זה אומר שהמתקיף יכול לשלוח פקודות לא מורשות למערכת, ולהשתלט עליה. החולשה מתגלה בעיקר בגרסאות עד 1. 0000, ולכן כל מי שמשתמש בגרסאות אלו צריך לפעול מיידית. איך זה פועל? הפגיעה מתחילה כאשר המתקיף מצליח לשלוח בקשה מיוחדת למערכת, שמכילה קוד זדוני.

הקוד הזה, אם הוא מתבצע, מאפשר למתקיף לבצע פעולות כמו הגדרת משתמשים חדשים, שינוי הגדרות הרשת או אפילו הפעלת התקפות נוספות. זה לא רק פגיעה טכנית, אלא איום ממשי על אבטחת הרשת שלך. מה עליך לעשות? ראשית, צריך לבדוק את הגרסה של Shibby Tomato שאתה משתמש בה. אם היא עד 1. 0000, צריך לעדכן מיידית לגרסה מאובטחת. אם לא ניתן לעדכן, יש לבחון אפשרויות אחרות, כמו שימוש בחומת אש או במערכת אבטחה נוספת כדי להגן על הרשת. אבל זה לא מספיק. יש לבצע גם בדיקות אבטחה נוספות, כמו בדיקת הגדרות הרשת, שינוי סיסמאות וצפייה בתעבורת הרשת כדי לזהות פעילות חשודה. אם אתה לא בטוח באיך לעשות זאת, יש לפנות למקצוען. הפגיעה הזו היא תזכורת לכך שאבטחת הרשת הביתית לא יכולה להיות מושלמת. יש תמיד איום חדש, ויש לנהוג בהתאם. אם אתה משתמש במערכת Shibby Tomato, זה הזמן לבדוק את הגרסה שלך ולפעול בהתאם. אבטחת הרשת שלך תלויה בכך.