חשיפה: CVE-2026-57365 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

חדשות משפטיות
🚨 CVE-2026-57365 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

התקפת XSS חדשה, CVE-2026-57365, מאפשרת למתקיפים לבצע התקפות מסוכנות דרך ניטרול לא נכון של קלט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

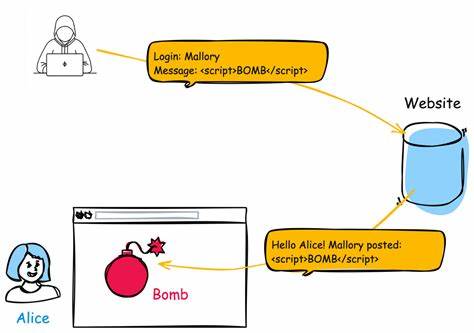
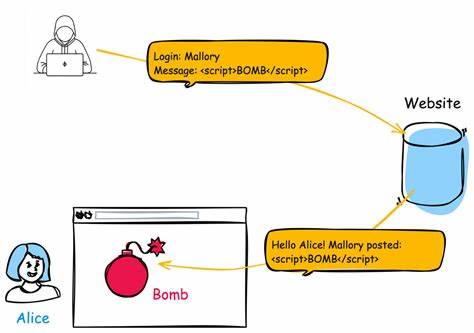
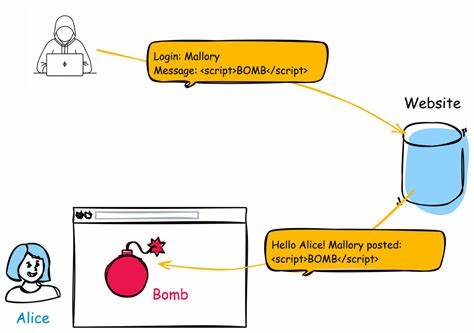
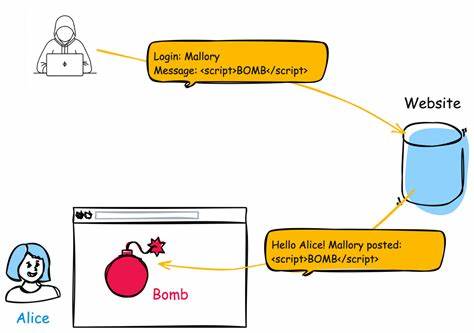
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת מהפגיעויות החדשות והמסוכנות ביותר היא CVE-2026-57365, פגיעה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות דרך ניטרול לא נכון של קלט. הפגיעה הזו, שנחשפה לאחרונה, יכולה לגרום נזקים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להבין את הסיכונים ולדעת כיצד להגן על עצמכם. הפגיעה CVE-2026-57365 נוצרה עקב ניטרול לא נכון של קלט במהלך יצירת דפי אינטרנט. זה מאפשר למתקיפים להכניס קוד זדוני לדף האינטרנט, שיבוצע בצד הלקוח. הקוד הזדוני יכול לבצע פעולות שונות, כמו גנבת נתונים, הידלדלות חשבונות, או אפילו התקפות נוספות על משתמשים אחרים. הפגיעה הזו היא מסוג XSS, שמשמעותו היא שמתקיפים יכולים להכניס קוד JavaScript או HTML לדף האינטרנט, שיבוצע בצד הלקוח. הסיכונים של הפגיעה הזו הם רבים ומגוונים. למשל, מתקיפים יכולים לבצע התקפות של גנבת נתונים, כמו סיסמאות, פרטים אישיים, או מידע פיננסי. הם גם יכולים לבצע התקפות של הידלדלות חשבונות, שבו הם משתמשים בקוד זדוני כדי לבצע פעולות ללא ידיעת המשתמש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, המתקיפים יכולים לבצע התקפות נוספות על משתמשים אחרים, כמו התקפות של פישינג או התקפות של הונאה. כדי להגן על עצמכם מפני הפגיעה הזו, ישנם מספר צעדים שאתם יכולים לבצע. ראשית, יש לבדוק את האתר שלכם ולהבטיח שיש לו הגנה מתאימה נגד XSS. זה כולל שימוש בסניטיזציה של קלט, שימוש באספקטיות של Content Security Policy (CSP), ושימוש בתבניות של HTML או JavaScript שמגינות על הקוד. בנוסף, יש לבצע בדיקות סדירות של האתר שלכם כדי להבטיח שיש לו הגנה מתאימה נגד פגיעויות חדשות. זה כולל שימוש בכלים של בדיקת חולשות, שימוש בכלים של בדיקת חדרי חולשות, ושימוש בכלים של בדיקת חולשות אוטומטית. יש גם לבצע בדיקות סדירות של האתר שלכם כדי להבטיח שיש לו הגנה מתאימה נגד פגיעויות חדשות. הפגיעה CVE-2026-57365 היא פגיעה מסוכנת מאוד, ויש לבצע צעדים מיידיים כדי להגן על עצמכם. אם אתם מנהלים אתר, יש לבצע בדיקות סדירות של האתר שלכם כדי להבטיח שיש לו הגנה מתאימה נגד פגיעויות חדשות. אם אתם משתמשים באתר, יש לבצע בדיקות סדירות של האתר שלכם כדי להבטיח שיש לו הגנה מתאימה נגד פגיעויות חדשות.

הפגיעה הזו היא רק אחד מהסיכונים הרבים שקיימים בעולם הדיגיטלי. לכן, חשוב מאוד להבין את הסיכונים ולדעת כיצד להגן על עצמכם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57369: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע ומה לעשות?

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57369, דרכי התקפה, השלכות וצעדים להגנה. מדריך מקיף לבעלי אתרים ולמתכנתים.

🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
14 יולי 2026 חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.

🚨 CVE-2026-15547 A weakness has been identified in Shibby Tomato up to 1.28.0000. This affects the f
14 יולי 2026 חשיפה: פגיעה קשה במערכת Shibby Tomato - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15547, פגיעה במערכת Shibby Tomato שממעיטה על אבטחת הרשת הביתית. התחשבות, פתרונות ודרכי הגנה.

🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss
14 יולי 2026 חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.

🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.

🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.