CVE-2026-57369: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע ומה לעשות?

מציאות מדומה סטארטאפים והון סיכון אירועים
🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הסבר מקיף על פגיעות XSS, הסבר על CVE-2026-57369, דרכי התקפה, השלכות וצעדים להגנה. מדריך מקיף לבעלי אתרים ולמתכנתים.

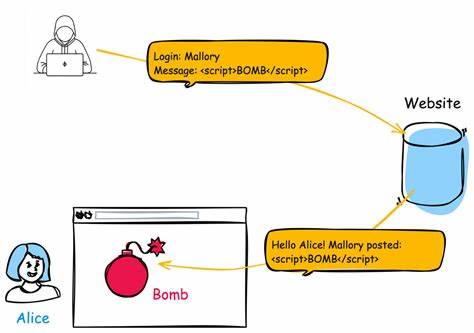
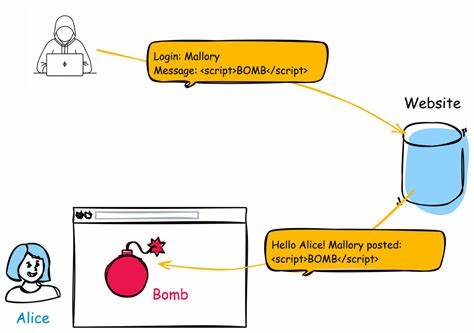
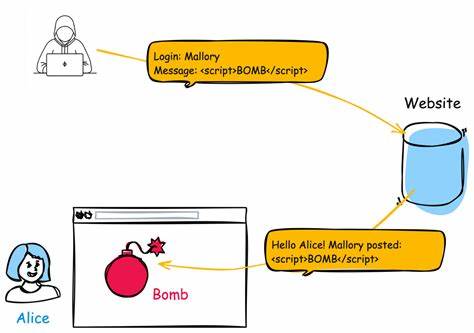
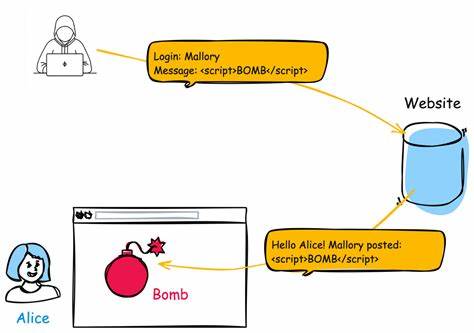
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחד הסיכונים הקריטיים ביותר הוא פגיעות XSS, או Cross-Site Scripting, שיכולה לגרום נזק רב לאתרים ולמשתמשים. אחת הפגיעויות האחרונות שנחשפו היא CVE-2026-57369, שמגדירה פגיעה של 'Improper Neutralization of Input During Web Page Generation', כלומר, חוסר יכולת של האתר לטפל נכון בקלט משתמשים, מה שמאפשר התקפות XSS. בירטיקל זה, נחקור את הפגיעה, את הדרכים שבהן היא יכולה לפגוע, ואת הצעדים שיש לנהוג כדי להגן על אתריכם. פגיעות XSS היא אחת הפגיעויות הנפוצות ביותר ברשת, ויש לה שלושה סוגים עיקריים: Stored XSS, Reflected XSS ו-DOM-based XSS. CVE-2026-57369 מתייחסת לסוג מסוים של פגיעה, שבה הקוד הרע משתלב בדף האתר, ויכול לגרום נזק משמעותי. התקפות XSS יכולות לגרום לגנבת נתונים, להרעלת דפדפנים, ולפגיעה בפרטיות המשתמשים. בנוסף, הן יכולות לשמש ככלי להתקפות נוספות, כגון פיצוח חשבונות או הפצת זיהומים. הפגיעה CVE-2026-57369 נוצרה עקב חוסר יכולת של האתר לטפל בקלטים של המשתמשים בצורה נכונה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כאשר האתר לא מסנן או לא מטפל בקלטים בצורה מספקת, מתאפשרת הזרקת קוד רע, שיכול לבצע פעולות לא רצויות. לדוגמה, התקפת XSS יכולה לשלוח קוד JavaScript שיגנוב את פרטי ההרשמה של המשתמש, או שיגרום לדפדפן לבצע פעולות ללא ידיעת המשתמש. זה יכול לגרום נזק משמעותי tanto לאתר עצמו, כמו גם למשתמשים שמשתמשים בו. כדי להגן על אתריכם מפני פגיעות XSS, ישנם מספר צעדים שיש לנהוג. ראשית, יש לבצע סינון וטיהור של כל הקלטים שמגיעים מהמשתמשים. זה כולל סינון של תגיות HTML, תגיות JavaScript, וכל קוד אחר שיכול להיות מזיק. בנוסף, יש להשתמש בתגיות HTML מיוחדות, כגון <script>, <iframe>, ו-<object>, בצורה נכונה, כדי למנוע הזרקת קוד רע. גם שימוש ב-CSP, או Content Security Policy, יכול לסייע בהגנה מפני התקפות XSS, על ידי הגבלת המקורות שמהם ניתן להעלות קוד. בנוסף, יש לבצע בדיקות סדירות של האתר כדי לאתר פגיעויות פוטנציאליות. ניתן להשתמש בכלים אוטומטיים, כגון OWASP ZAP או Burp Suite, כדי לבדוק את האתר ולזהות פגיעויות. גם בדיקות ידניות, כגון בדיקת קוד או בדיקת תגובות האתר לקלטים שונים, יכולות לסייע באיתור פגיעויות.

חשוב גם לעדכן את האתר באופן סדיר, כדי להבטיח שהכלים והספריות שמשתמשים בהם לא מכילים פגיעויות ידועות. לבסוף, חשוב להבין שההגנה מפני פגיעות XSS היא תהליך מתמיד. עם התפתחות הטכנולוגיה, גם התקפות מתפתחות, ולכן יש לנהוג בצעדים מתמידים כדי להגן על האתר. שימוש בכלים מתקדמים, בדיקות סדירות, ומודעות גבוהה לצרכים הביטחוניים יכולים לסייע בהגנה על האתר ולמנוע נזקים משמעותיים. CVE-2026-57369 היא פגיעה חשובה שיש להבין אותה ולהגן מפניה. התקפות XSS יכולות לגרום נזק רב, ולכן חשוב לנהוג בצעדים מתאימים כדי למנוע אותן. על ידי סינון קלטים, שימוש בתגיות HTML בצורה נכונה, ובדיקות סדירות, ניתן להגן על האתר ולהבטיח שהמשתמשים שלו יהיו בטוחים. ההגנה מפני פגיעות XSS היא חלק חשוב מהביטחון הדיגיטלי, ולכן יש לנהוג בצעדים מתאימים כדי למנוע נזקים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-10106 Mattermost versions 11.7.x &lt;= 11.7.2, 11.6.x &lt;= 11.6.4, 10.11.x &lt;= 10.11.1
14 יולי 2026 חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.

🚨 CVE-2026-15547 A weakness has been identified in Shibby Tomato up to 1.28.0000. This affects the f
14 יולי 2026 חשיפה: פגיעה קשה במערכת Shibby Tomato - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15547, פגיעה במערכת Shibby Tomato שממעיטה על אבטחת הרשת הביתית. התחשבות, פתרונות ודרכי הגנה.

🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss
14 יולי 2026 חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.

🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.

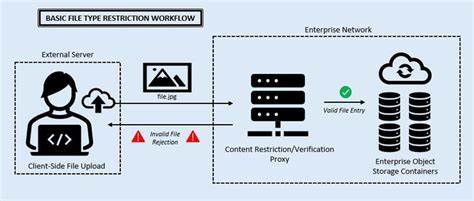
🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.