חשיפה: פגיעה קשה במערכת Mattermost - מה עליך לדעת

סטארטאפים והון סיכון DeFi
🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1

התגלה פגיעה חמורה במערכת Mattermost שמאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכתכם.

במרחב הדיגיטלי של היום, בו תקשורת מקוונת היא חלק בלתי נפרד מהחיים, חשיבותם של פלטפורמות שיחה מקוונות גדלה משנה לשנה. Mattermost, פלטפורמה פופולרית לשיחה מקוונת, משמשת מיליוני משתמשים ברחבי העולם, הן בחברות גדולות והן בקהילות קטנות. אך, כמו בכל מערכת, גם Mattermost אינה חסינה מפגיעות אבטחה, ובעקבות גילוי פגיעה חמורה, חשוב לדעת מה עליכם לעשות כדי להגן על מערכתכם. הפגיעה, המוכרת כ-CVE-2026-10106, היא פגיעה חמורה שמאפשרת התקפות שונות, כולל גישה לא מורשת, גנבת נתונים ויותר. הפגיעה נוגעת לגרסאות ספציפיות של Mattermost, כולל 11. 7. x עד 11. 2, 11. 6. 4, ו-10. 11. x עד 10. 1. אם אתם משתמשים בגרסאות אלו, חשוב מאוד לעדכן את המערכת מיידית כדי למנוע התקפות. הפגיעה נוצרה עקב בעיה בתכנות המערכת, שמאפשרת למתקיף לבצע פעולות לא מורשות. זה יכול לכלול גישה לאזורים סגורים, שינוי נתונים או אפילו הפעלת קוד רעיל. המתקיף יכול לנצל את הפגיעה כדי לבצע התקפות שונות, כולל התקפות Denial of Service (DoS) או התקפות שונות על משתמשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

חשוב לציין שהפגיעה אינה מוגבלת רק לגרסאות מסוימות, אלא גם לגרסאות קודמות שטרם עודכנו. אם אתם מנהלים מערכת Mattermost, חשוב מאוד לבדוק את הגרסה הנוכחית שלכם ולעדכן אותה מיידית. Mattermost הוציאה כבר עדכונים שמסדירים את הפגיעה, ולכן העדכון הוא הדרך הטובה ביותר להגן על מערכתכם. בנוסף, יש לבצע בדיקות אבטחה סדירות כדי לוודא שלא נוצרו פגיעות נוספות. אחד מהדברים החשובים ביותר באבטחה הוא מודעות. אם אתם משתמשים בגרסאות הנגועות, חשוב להעביר את המידע לכל המשתמשים במערכת ולהזהירם מפני התקפות אפשריות. ניתן גם לבצע סריקות אבטחה כדי לוודא שלא נוצרו פגיעות נוספות. אם אתם לא בטוחים באיך לעדכן את המערכת, ניתן לפנות למתכנתים מקצועיים שיעזרו לכם. הפגיעה הזו היא תזכורת חשובה לכך שמערכות אבטחה חייבות להיות מעודכנות תמיד. הפגיעה נוצרה עקב בעיה בתכנות, אך היא יכולה להיות מנוצלת על ידי מתקיפים כדי לבצע התקפות שונות. אם אתם משתמשים בגרסאות הנגועות, חשוב לעדכן את המערכת מיידית ולבצע בדיקות אבטחה סדירות כדי לוודא שהמערכת בטוחה. במרחב הדיגיטלי של היום, אבטחה היא אחד מהאתגרים הגדולים ביותר.

פלטפורמות שיחה מקוונות כמו Mattermost משמשות מיליוני משתמשים, ולכן חשוב מאוד להגן עליהן מפני התקפות. הפגיעה הזו היא תזכורת חשובה לכך שמערכות אבטחה חייבות להיות מעודכנות תמיד, ולכן חשוב לעדכן את המערכת מיידית ולבצע בדיקות אבטחה סדירות כדי לוודא שהמערכת בטוחה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15547 A weakness has been identified in Shibby Tomato up to 1.28.0000. This affects the f
14 יולי 2026 חשיפה: פגיעה קשה במערכת Shibby Tomato - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15547, פגיעה במערכת Shibby Tomato שממעיטה על אבטחת הרשת הביתית. התחשבות, פתרונות ודרכי הגנה.

🚨 CVE-2026-57697 Authentication Bypass Using an Alternate Path or Channel vulnerability in Metagauss
14 יולי 2026 חשיפה: פגיעה קשה במערכת Metagauss - CVE-2026-57697 מאפשרת עקיפת אימות

חקירה מקיפה על פגיעת האבטחה הקריטית במערכת Metagauss, אשר מאפשרת עקיפת אימות באמצעות נתיב חלופי. התחקיר כולל פרטים טכניים, השפעות פוטנציאליות והמלצות להגנה.

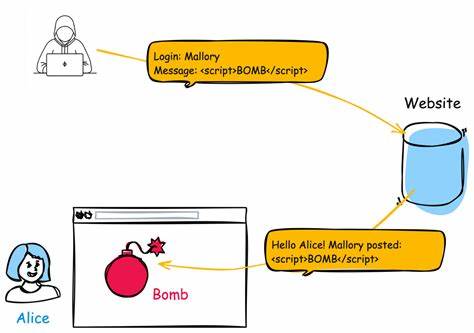
🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

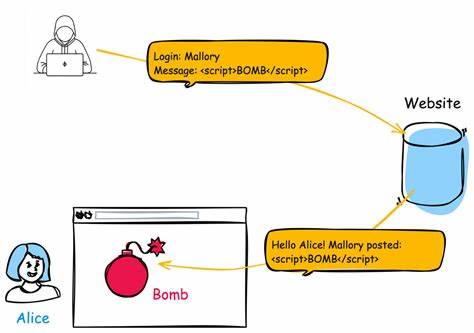
התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.

🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

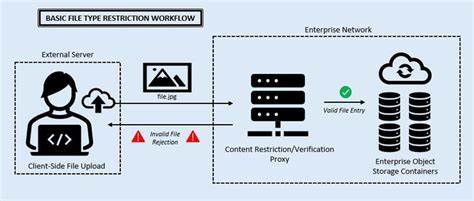
חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

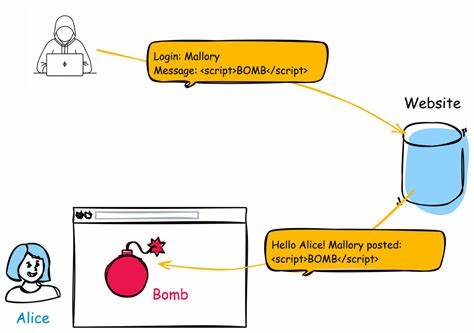
הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

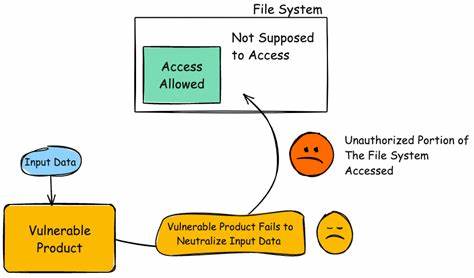
🚨 CVE-2026-57709 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57709 - מה זה, כיצד הוא פוגע, ואיך להגן על עצמך

חשיפה מקיפה על פגיעת CVE-2026-57709, הסבר על איך היא מאפשרת גישה לאזור אסור, דוגמאות מעשיות, והדרכות למניעת התקפות.