חשיפה: CVE-2026-57391 - פגיעה קשה בסקריפטינג צד-שלישי (XSS) שמאיימת על אתרי אינטרנט

סטייבלקוינים ראיונות עם מובילי התעשייה ארנקי קריפטו
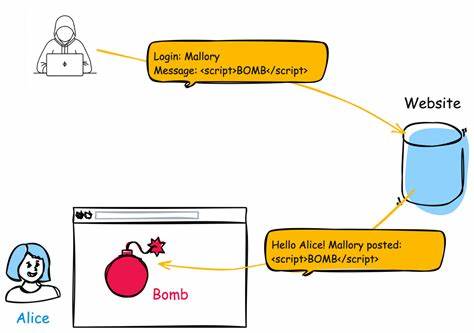
🚨 CVE-2026-57391 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57391 נחשפת כאיום משמעותי על ביטחון האינטרנט. לומדו על טבע הפגיעה, השפעותיה, ודרך להגן על אתריכם מפני התקפות XSS.

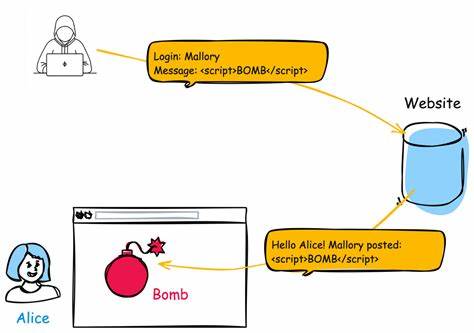
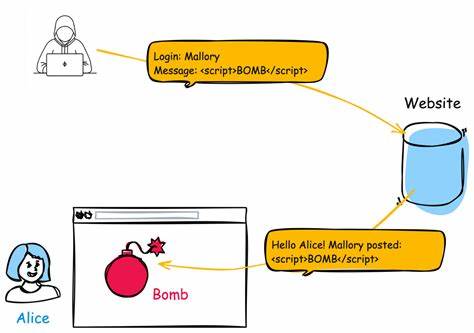
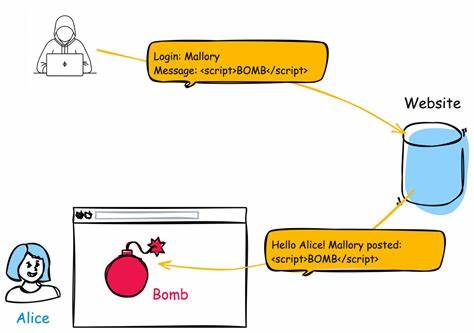
הפגיעה CVE-2026-57391 נחשפת כאיום משמעותי על ביטחון האינטרנט. הפגיעה, המוגדרת כ'אי-ניטרול לא נכון של קלט במהלך יצירת דף אינטרנט', מאפשרת למתקיפים לבצע התקפות Cross-Site Scripting (XSS) שיכולות לגרום נזקים קשים לאתרים ולמשתמשים. הפגיעה, שנרשמה תחת קוד CVE-2026-57391, נחשפת כאיום משמעותי על ביטחון האינטרנט. הפגיעה CVE-2026-57391 היא חלק ממגמה רחבה יותר של התקפות XSS, שמאיימות על אתרי אינטרנט בכל רחבי העולם. התקפות XSS מאפשרות למתקיפים להכניס קוד זדוני לדפי אינטרנט, שיכולים לגרום נזקים שונים, החל משודד נתונים אישיים ועד להרעלת דפי אינטרנט. הפגיעה CVE-2026-57391 היא דוגמה טובה למה שיכול לקרות כאשר אתרים לא נוטרלים נכון את הקלט של המשתמשים.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
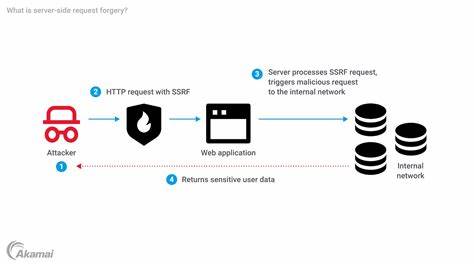
🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעה CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה פוגע באתרים שלכם, ואיך להגן עליהם.

🚨 CVE-2026-57715 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 התקפת XSS: מה זה CVE-2026-57715 ואיך להגן על אתרך

התקפת Cross-Site Scripting (XSS) היא אחת הסיכונים הגדולים ביותר לאבטחת אתרים. בירור מהו CVE-2026-57715, כיצד הוא פוגע, וטיפים מקצועיים להגנה מיטבית.

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
13 יולי 2026 חשיפה: פגיעות קשה ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת התקפת Deserialization of Untrusted Data. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress שלכם.

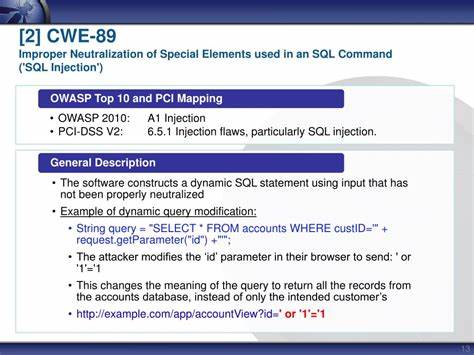
🚨 CVE-2026-57726 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות הבסיס הנתונים. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות למניעתה כדי להגן על נתוני הארגון.

🚨 CVE-2026-57728 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57728 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.