חשיפה: פגיעות קשה ב-Kirki של Themeum - מה זה אומר לך?

חדשות בורסת הקריפטו
🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת התקפת Deserialization of Untrusted Data. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress שלכם.

העולם של WordPress הוא עולם דינמי ומשתנה, אך עם זאת, הוא גם עולם שבו פגיעויות ביטחון יכולות לגרום נזקים גדולים. אחת מהפגיעויות החדשות והחשובות ביותר היא CVE-2026-57724, שהיא פגיעה מסוג Deserialization of Untrusted Data ב-Kirki של Themeum. הפגיעה הזו יכולה לגרום נזקים גדולים לאתרי WordPress, ולכן חשוב מאוד להבין את טיב הפגיעה, את הדרכים למניעתה ואת ההשלכות האפשריות שלה. Kirki הוא פלאגין פופולרי מאוד עבור WordPress, שמאפשר לפתח אתרי WordPress בצורה יותר יעילה ומהירה. עם זאת, הפגיעה CVE-2026-57724 מראה שגם פלאגינים פופולריים יכולים להיות פגיעים. הפגיעה הזו מאפשרת התקפת Deserialization of Untrusted Data, שבה מתבצעת פירוק נתונים לא מובטחים, דבר שיכול לגרום לבצע פעולות לא מותרות על השרת. הפגיעה CVE-2026-57724 היא פגיעה מסוג Deserialization of Untrusted Data, שבה מתבצעת פירוק נתונים לא מובטחים. זה יכול לגרום לבצע פעולות לא מותרות על השרת, כגון הרצת קוד זדוני, גישה לא מותרת למסד הנתונים, או אפילו השתלטות על השרת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה CVE-2026-57724 ב-Kirki של Themeum היא פגיעה קשה, אך היא גם פגיעה שניתן למנוע. אחת הדרכים למנוע את הפגיעה היא לעדכן את הפלאגין Kirki לגרסה האחרונה, שמכילה תיקונים לביטחון. בנוסף, ניתן להשתמש בפלאגינים נוספים שמאפשרים להגן על אתר WordPress מפני פגיעויות ביטחון, כגון פלאגינים שמאפשרים להגן על אתר WordPress מפני התקפות SQL Injection, XSS, או CSRF. הפגיעה CVE-2026-57724 ב-Kirki של Themeum היא פגיעה חשובה, אך היא גם פגיעה שניתן למנוע. חשוב מאוד להבין את טיב הפגיעה, את הדרכים למניעתה ואת ההשלכות האפשריות שלה. אם אתם משתמשים ב-Kirki של Themeum, חשוב מאוד לעדכן את הפלאגין לגרסה האחרונה, ולהשתמש בפלאגינים נוספים שמאלים להגן על אתר WordPress מפני פגיעויות ביטחון.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57726 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה

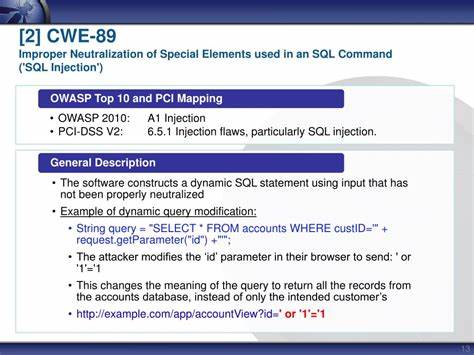
התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות הבסיס הנתונים. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות למניעתה כדי להגן על נתוני הארגון.

🚨 CVE-2026-57728 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57728 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

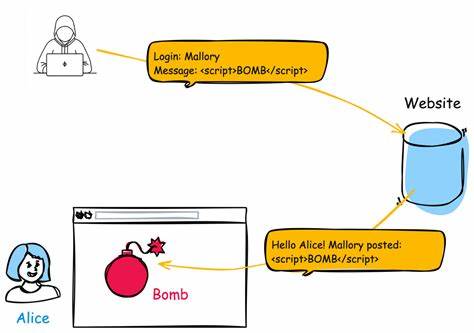
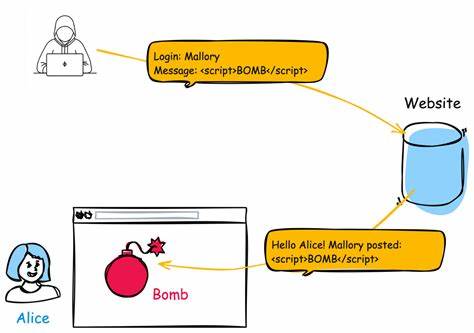
הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57725: הסכנה של Cross-Site Scripting (XSS) ואיך להגן על אתרך

לומדים על פגיעות CVE-2026-57725, סוגי XSS, השפעותיהן על אתרי אינטרנט, וטכניקות להגנה מתקדמות כדי להגן על אתרך מפני התקפות.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57733 - מה זה, כיצד הוא משפיע עליך, ואיך להגן על עצמך

הפגיעה CVE-2026-57733 היא סוג של התקפת XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם ומידע אישי.

🚨 CVE-2026-57738 Deserialization of Untrusted Data vulnerability in axiomthemes 777 triple-seven all
13 יולי 2026 חשיפה: פגיעות קשה בדיסריאליזציה של נתונים לא מאומתים באקסיומת'מס 777

חקירה מקיפה על פגיעות CVE-2026-57738 באקסיומת'מס 777, הסברים טכניים, השלכות אפשריות והדרכות למניעת התקפות