פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

מציאות מדומה חדשות משפטיות ארנקי קריפטו
🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi

הפגיעה CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה פוגע באתרים שלכם, ואיך להגן עליהם.

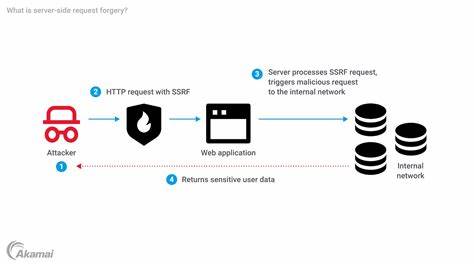
העולם של האינטרנט מתפתח במהירות, אך עם התפתחות זו מגיעות גם איום חדשות. אחת מהפגיעויות החדשות והחמורות ביותר היא CVE-2026-57372, פגיעה מסוג Server-Side Request Forgery (SSRF) בתוסף WPJAM Basic, אחד התוספים הפופולריים ביותר של WordPress. הפגיעה הזו מאפשרת למתקיפים לבצע בקשות שרת-צד מהשרת שלך, מה שיכול לגרום לנזקים כבדים. בידיעתנו על הפגיעה הזו, חשוב לבדוק את אתריכם ולהתחיל את תהליך ההגנה מיד. הפגיעה CVE-2026-57372 היא פגיעה מסוג SSRF, שמשמעותה היא שמתקיף יכול לגרום לשרת שלך לבצע בקשות HTTP/HTTPS אחרות, ללא ידיעתך. זה יכול לגרום לנזקים כבדים, כמו גישה לאזור האדמין שלך, גנבת נתונים, או אפילו הפעלת קוד רע. הפגיעה הזו היא חמורה במיוחד כי היא מאפשרת למתקיפים לבצע פעולות שרת-צד, מה שיכול לגרום לנזקים גדולים יותר מאשר פגיעות רגילות. אחד הגורמים העיקריים לפגיעות SSRF הוא שימוש בתוספים שאינם מעודכנים. תוספים שאינם מעודכנים יכולים להכיל פגיעויות ביטחון, שמתקיפים יכולים לנצל. לכן, חשוב מאוד לעדכן תמיד את התוספים שלך, ובמיוחד את התוספים הפופולריים כמו WPJAM Basic.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם אתם משתמשים בתוסף זה, חשוב לבדוק אם יש גרסה מעודכנת שמסירה את הפגיעה הזו. כמו כן, חשוב לבדוק את התצורה של השרת שלכם. תצורות שרת לא נכונות יכולות לגרום לפגיעות SSRF. לדוגמה, אם השרת שלכם מאפשר בקשות HTTP/HTTPS לאתרים אחרים, זה יכול לגרום לפגיעות SSRF. לכן, חשוב לבדוק את התצורה של השרת שלכם ולהבטיח שהוא מוגן מפני פגיעות SSRF. אחד הדברים החשובים ביותר שאתם יכולים לעשות כדי להגן על אתריכם מפני פגיעות SSRF הוא להשתמש באנטי-וירוסים ובערכות הגנה. אנטי-וירוסים יכולים לזהות פגיעות SSRF ולמנוע מהן לפגוע באתריכם. כמו כן, ערכות הגנה יכולות לספק הגנה נוספת נגד פגיעות SSRF. לכן, חשוב להשתמש באנטי-וירוסים ובערכות הגנה כדי להגן על אתריכם מפני פגיעות SSRF. כמו כן, חשוב לבדוק את האתרים שלכם באופן קבוע. בדיקות קבועות יכולות לזהות פגיעות SSRF ולמנוע מהן לפגוע באתריכם. לכן, חשוב לבדוק את האתרים שלכם באופן קבוע ולהבטיח שהם מוגנים מפני פגיעות SSRF. אם אתם לא בטוחים כיצד לבדוק את האתרים שלכם, אתם יכולים לשכור מומחה ביטחון שיעזור לכם לבדוק את האתרים שלכם ולהבטיח שהם מוגנים מפני פגיעות SSRF.

הפגיעה CVE-2026-57372 היא פגיעה חמורה, אך ניתן להגן על עצמכם מפניה. על ידי עדכון התוספים שלכם, בדיקת התצורה של השרת שלכם, שימוש באנטי-וירוסים ובערכות הגנה, ובדיקת האתרים שלכם באופן קבוע, אתם יכולים להגן על עצמכם מפני פגיעות SSRF. לכן, חשוב לבצע את כל הצעדים הללו כדי להגן על אתריכם מפני פגיעות SSRF. אם אתם משתמשים בתוסף WPJAM Basic, חשוב לבדוק אם יש גרסה מעודכנת שמסירה את הפגיעה הזו. אם אין גרסה מעודכנת, חשוב להסיר את התוסף הזה מהאתר שלכם. כמו כן, חשוב לבדוק את התצורה של השרת שלכם ולהבטיח שהוא מוגן מפני פגיעות SSRF. אם אתם לא בטוחים כיצד לבצע את כל הצעדים הללו, אתם יכולים לשכור מומחה ביטחון שיעזור לכם להגן על אתריכם מפני פגיעות SSRF.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
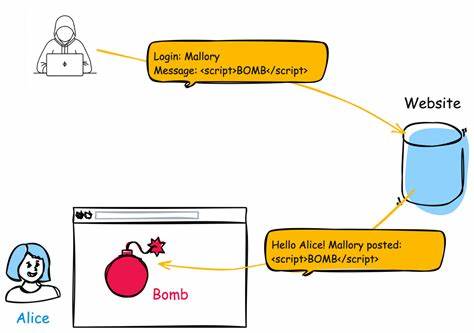
🚨 CVE-2026-57715 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 התקפת XSS: מה זה CVE-2026-57715 ואיך להגן על אתרך

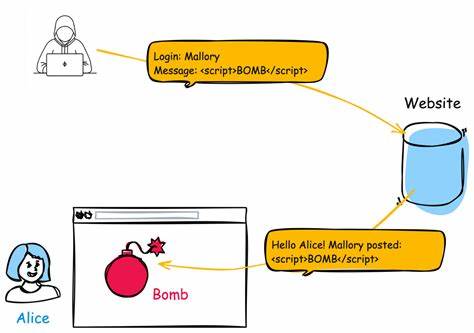
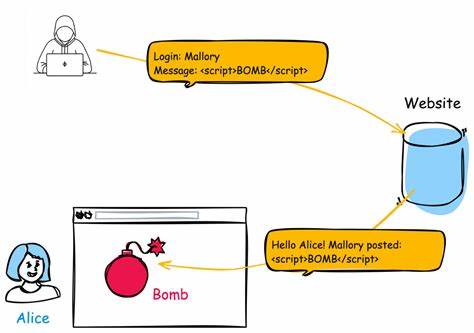
התקפת Cross-Site Scripting (XSS) היא אחת הסיכונים הגדולים ביותר לאבטחת אתרים. בירור מהו CVE-2026-57715, כיצד הוא פוגע, וטיפים מקצועיים להגנה מיטבית.

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
13 יולי 2026 חשיפה: פגיעות קשה ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת התקפת Deserialization of Untrusted Data. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress שלכם.

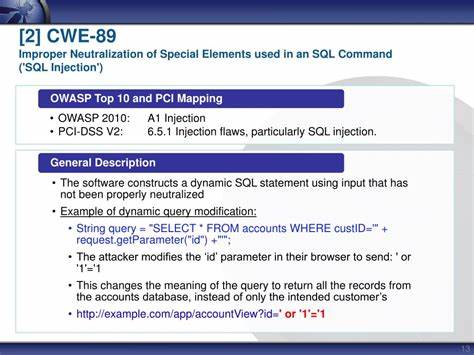
🚨 CVE-2026-57726 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות הבסיס הנתונים. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות למניעתה כדי להגן על נתוני הארגון.

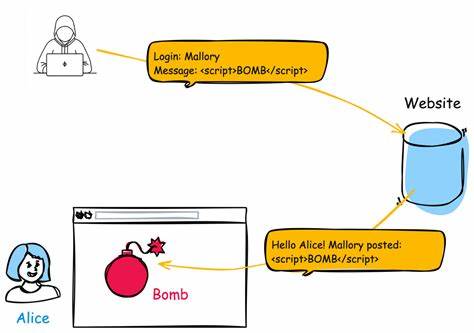
🚨 CVE-2026-57728 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57728 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57725: הסכנה של Cross-Site Scripting (XSS) ואיך להגן על אתרך

לומדים על פגיעות CVE-2026-57725, סוגי XSS, השפעותיהן על אתרי אינטרנט, וטכניקות להגנה מתקדמות כדי להגן על אתרך מפני התקפות.