התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה

ארנקי קריפטו הונאות ואבטחה ראיונות עם מובילי התעשייה
🚨 CVE-2026-57726 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות הבסיס הנתונים. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות למניעתה כדי להגן על נתוני הארגון.

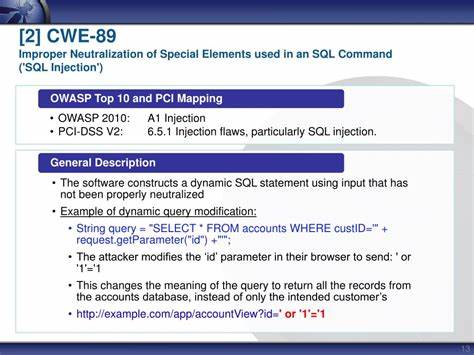
התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר שמאיימות על מערכות הבסיס הנתונים. היא מתרחשת כאשר מתקיף מצליח להכניס קוד SQL זדוני לתוך בקשות שרת, מה שמאפשר לו לגשת לנתונים רגישים, לשנות אותם, או אף להרוס אותם. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים המומלצות למניעתה כדי להגן על נתוני הארגון. התקפת SQL Injection היא אחת מהתקפות האבטחה הקיימות ביותר, וזאת בשל פגיעותה של טכנולוגיית SQL. SQL, או Structured Query Language, היא שפת תכנות שמשמשת ליצירת, ניהול, ושינוי נתונים בבסיסי נתונים. כאשר מערכת אינה מטפלת נכון בקלט של המשתמש, היא עלולה להיות פגיעה להתקפות SQL Injection. המתקיף יכול להכניס קוד SQL זדוני דרך שדות קלט, כגון טופסי רישום, חיפוש, או קישורים, ולהוציא לפועל פקודות SQL לא מורשות. התקפת SQL Injection יכולה לגרום לנזקים כבדים. המתקיף יכול לגשת לנתונים רגישים, כגון מידע אישי של לקוחות, פרטי תשלומים, או מידע פנימי של הארגון. בנוסף, הוא יכול לשנות נתונים, להרוס אותם, או אף להרוס את הבסיס הנתונים כולו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

במקרים חמורים, התקפה זו יכולה אף להעניק למתקיף גישה מלאה לשרת, מה שמאפשר לו לבצע פעולות נוספות, כגון התקנת תוכנות זדוניות או התקפת מניעת שירות (DDoS). כדי למנוע התקפות SQL Injection, ישנן מספר צעדים שיש לקחת. הראשון והחשוב ביותר הוא להשתמש בשיטות אבטחה מתקדמות, כגון Prepared Statements או Parameterized Queries. שיטות אלו מאפשרות לנתונים להיכנס לפקודות SQL ללא קשר ישיר, מה שמגן עליהם מפני התקפות. בנוסף, יש לבצע אימות קלט, כדי לוודא שהנתונים שנכנסים למערכת הם תקינים ומתאימים. גם שימוש בסנכרון נתונים, כגון Encryption, יכול לסייע בהגנה על המידע. בנוסף, יש חשיבות רבה לעדכון תדיר של מערכות האבטחה. יצרני תוכנה משחררים תדיר עדכונים לאבטחה, שמכילים תיקונים לפגיעויות ידועות. על הארגונים לעדכן את מערכותיהם באופן קבוע, כדי למנוע התקפות שיכולות לנצל פגיעויות אלו. גם שימוש באביזרי אבטחה, כגון Firewalls או Intrusion Detection Systems, יכול לסייע בהגנה על המערכת מפני התקפות.

התקפת SQL Injection היא אחת מהאיומים הקיימים ביותר על מערכות הבסיס הנתונים, ויש חשיבות רבה להבין את היסודות שלה ולנקוט בצעדים הנדרשים כדי למנוע אותה. על ידי שימוש בשיטות אבטחה מתקדמות, אימות קלט, סנכרון נתונים, עדכון תדיר של מערכות האבטחה, ושימוש באביזרי אבטחה, ניתן להגן על נתוני הארגון מפני התקפות אלו ולמנוע נזקים כבדים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57728 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57728 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57725: הסכנה של Cross-Site Scripting (XSS) ואיך להגן על אתרך

לומדים על פגיעות CVE-2026-57725, סוגי XSS, השפעותיהן על אתרי אינטרנט, וטכניקות להגנה מתקדמות כדי להגן על אתרך מפני התקפות.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57733 - מה זה, כיצד הוא משפיע עליך, ואיך להגן על עצמך

הפגיעה CVE-2026-57733 היא סוג של התקפת XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם ומידע אישי.

🚨 CVE-2026-57738 Deserialization of Untrusted Data vulnerability in axiomthemes 777 triple-seven all
13 יולי 2026 חשיפה: פגיעות קשה בדיסריאליזציה של נתונים לא מאומתים באקסיומת'מס 777

חקירה מקיפה על פגיעות CVE-2026-57738 באקסיומת'מס 777, הסברים טכניים, השלכות אפשריות והדרכות למניעת התקפות

🚨 CVE-2026-57739 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם.