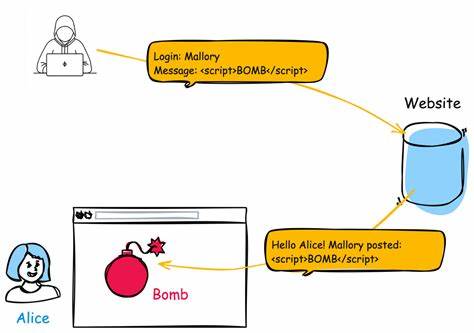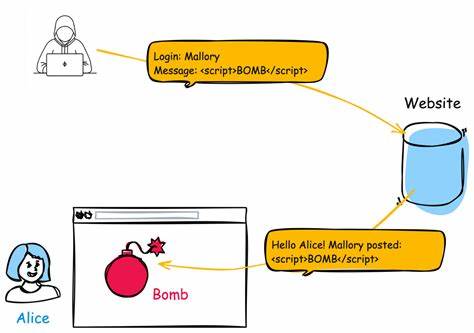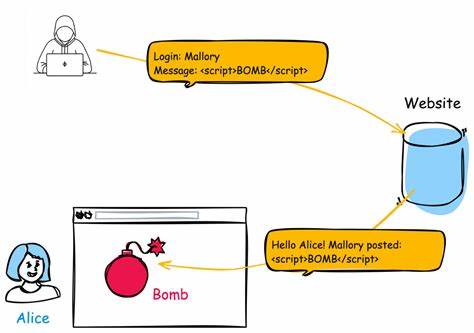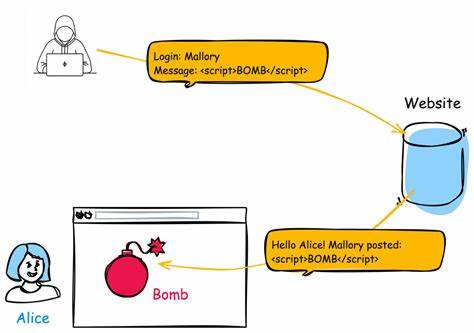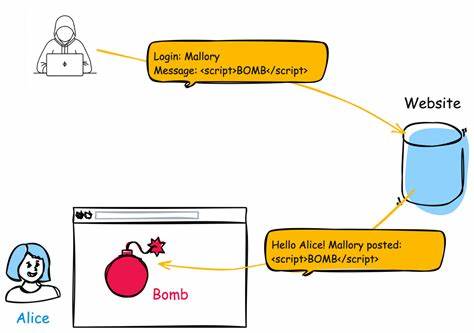
התקפת Cross-Site Scripting, או XSS, היא אחת מהתקפות האבטחה הנפוצות ביותר ברשת. היא מאפשרת למתקיפים להזריק קוד זדוני לאתר, ולהשפיע על תפעולו או לגנוב מידע רגיש. אחד מהפגיעויות האחרונות בתחום זה הוא CVE-2026-57715, שמגלה חולשה באתרי אינטרנט שמאפשרת התקפות XSS. בירור מה זה פגיעה זו, כיצד היא פועלת, ואיך להגן על אתרך מפני התקפות דומות. הפגיעה CVE-2026-57715 מתייחסת למקרה של 'Improper Neutralization of Input During Web Page Generation', כלומר, חוסר יכולת של האתר לטפל נכון בקלטים שמשתמשים מזינים. כאשר האתר לא מסנן או לא מטפל בקלטים בצורה נכונה, מתקיפים יכולים להזריק קוד JavaScript זדוני, שיבוצע בצד הלקוח (Client-Side). זה יכול לגרום לנזקים רבים, החל מגנבת מידע אישי, דרך הפצת זיהומים, ועד לשליטה מלאה באתר. אחד מהסימנים הראשונים לפגיעה כזו הוא התנהגות מוזרה של האתר, כגון תצוגת הודעות לא צפויות, ניווט לא אתרים זדוניים, או שינויי תוכן לא מוכרים. אם אתם מנהלי אתרים, חשוב לבדוק את הקוד שלכם ולהבטיח שהקלטים מסוננים בצורה נכונה.

שימוש בסקריפטים מוכרים כמו OWASP ESAPI או שימוש ב-CSP (Content Security Policy) יכול לסייע בהגנה מפני התקפות XSS. בנוסף, חשוב לעדכן את התוכנה שלכם באופן קבוע, שכן פגיעויות חדשות מתגלות כל הזמן. שימוש בגרסאות מעודכנות של תוכנות האבטחה שלכם, כמו גם בדיקות אבטחה סדירות, יכולים לסייע בהבטחת האתר שלכם מפני התקפות. אם אתם משתמשים בפלטפורמות כמו WordPress, יש להבטיח שהתוספות והאפליקציות שלכם מעודכנות, שכן רבות מהן יכולות להיות נקודות תורפה. התקפות XSS לא רק פוגעות באתרים, אלא גם משפיעות על המשתמשים. אם אתם משתמשים באתרים שסובלים מפגיעויות כאלה, חשוב לבדוק את התנהגות הדפדפן שלכם ולהתריע על פעילויות חשודות. שימוש בדפדפנים מעודכנים ובתוספות לאבטחה, כמו AdBlock או NoScript, יכול לסייע בהגנה מפני התקפות. לסיכום, CVE-2026-57715 היא פגיעה חמורה שדורשת תשומת לב מיוחדת. ההגנה מפני התקפות XSS דורשת שילוב של טכניקות אבטחה שונות, החל מסנון קלטים נכון ועד לשימוש בתוכנות אבטחה מעודכנות. אם אתם מנהלי אתרים, חשוב לבדוק את האתר שלכם באופן קבוע ולהבטיח שהוא מוגן מפני התקפות.
אם אתם משתמשים באתרים, חשוב להיות מודעים לסימנים של התקפות XSS ולהתריע על פעילויות חשודות.