בוליביה שוקלת לאמץ את USDT במערכת התשלומים הלאומית: מה זה אומר?

מיסים וקריפטו ראיונות עם מובילי התעשייה
Bolivia Considers Integrating USDT Into National Payment System

בוליביה מתחילה לבחון את האפשרות לשלב את USDT, הסטייבלקויין המוביל, במערכת התשלומים הלאומית. מה זה אומר לכלכלה המקומית, לממשל ולעולם הקריפטו?

בוליביה, המדינה הדרום אמריקאית הקטנה אך הדינמית, נמצאת בפתח של מהפכה פיננסית פוטנציאלית. ממשלת בוליביה, בראשות שר האוצר חוסה גבריאל אספינוזה, מבצעת עכשיו הערכה טכנית של האפשרות לאמץ את USDT, הסטייבלקויין המוביל, במערכת התשלומים הלאומית. אם יתקבל, יאפשר ל-USDT לזרום באופן רשמי לצד הדולר האמריקאי והבוליביאנו, השקולה המקומית. זו לא רק צעד פיננסי, אלא גם צעד אסטרטגי שיכול לשנות את הנוף הכלכלי של בוליביה. ההחלטה הזו לא באה מהאוויר. היא נובעת מהתפתחויות משמעותיות בשוק הקריפטו המקומי. בשנים האחרונות, בוליביה חוותה מחסור ממושך במטבע זר, מה שגרם לקשיים פיננסיים רבים לאזרחים ולעסקים. במקביל, התעניינות גדלה ומתמשכת ב-USDT, הסטייבלקויין המוכר ביותר, שמאפשר עסקאות מהירות וזולות ללא תלות במטבעות מסורתיים. שני הבנקים הגדולים בבוליביה, בנק אוניון ובנק FIE, כבר מציעים שירותים קשורים ל-USDT, מה שמצביע על קבלת פנים חיובית של הטכנולוגיה הזו. אימוץ רשמי של USDT יכול להביא מספר יתרונות משמעותיים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, הוא יכול לספק פתרון למחסור במטבע זר, מאפשר לאזרחים ולעסקים לבצע עסקאות בינלאומיות ללא תלות במטבעות מסורתיים. שנית, הוא יכול להקל על העברת כספים, מה שיכול לשפר את התחרותיות של הכלכלה הבוליביאנית. שלישית, הוא יכול ליצור סביבה פיננסית יותר יציבה, מאחר ש-USDT מחובר בדרך כלל לדולר האמריקאי, מה שמגן עליו משינויים חריפים בשער המטבע. אולם, עם כל היתרונות, יש גם אתגרים ואתיות. אחד מהאתגרים העיקריים הוא הרגולציה. ממשלת בוליביה תצטרך ליצור מסגרת רגולטורית ברורה כדי להבטיח ש-USDT יישמש באופן אחראי. זה כולל הגנה על הצרכנים, מניעת הפרות ודאגה לשקיפות. בנוסף, יש צורך בהבנה טכנית עמוקה של הטכנולוגיה, מאחר ש-USDT מבוסס על רשת הבלוקצ'יין, מה שדורש מומחיות מיוחדת. ההחלטה הזו גם משקפת את התפתחותם של סטייבלקוינים בעולם. סטייבלקוינים, שמאוזנים על ידי אקטיבים מסורתיים, הפכו לדרך פופולרית לבצע עסקאות פיננסיות ללא תלות במטבעות מסורתיים. הם משמשים ככלי פיננסי חשוב בשווקים הבינלאומיים, ובמיוחד בשווקים שסובלים ממחסור במטבע זר או משינויים חריפים בשער המטבע.

בוליביה, עם כלכלתה הייחודית, יכולה להיות אחד מהמקומות הראשונים שמאמצים את הטכנולוגיה הזו באופן רשמי. אימוץ רשמי של USDT יכול גם לשמש דוגמה לארצות אחרות. אם בוליביה תצליח לבצע את ההחלטה הזו בצורה מוצלחת, היא יכולה לשמש כמודל לארצות אחרות שמבחינות באפשרות לאמץ סטייבלקוינים. זה יכול לפתוח את הדרך לאימוץ רחב יותר של טכנולוגיות בלוקצ'יין וקריפטו בעולם. אולם, יש גם סיכונים. אחד מהסיכונים העיקריים הוא התלות במונופול של טריידר. USDT, כמו סטייבלקוינים אחרים, מבוסס על רשת בלוקצ'יין, שיכולה להיות פגיעה להתקפות סייבר או שינויים טכנולוגיים. בנוסף, יש סיכון של שינויים בשער המטבע, אף על פי ש-USDT מחובר בדרך כלל לדולר האמריקאי. ממשלת בוליביה תצטרך לפתח אסטרטגיה ברורה כדי להתמודד עם סיכונים אלה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
UK charges suspects linked to Russian Coms call spoofing platform https://ift.tt/AumiTP4
13 יולי 2026 הממשלה הבריטית מתחילה להעמיד לדין חשודים בקשר לפלטפורמת הטלפוניה הרוסית שמזויפת שיחות

המשטרה הבריטית חשפה פריצת דרך בחקירת פלטפורמות טלפוניה רוסיות שמזויפות שיחות. החשודים מואשמים בהפרת פרטיות ובהטעיית אזרחים בריטים. מה זה אומר לנו?

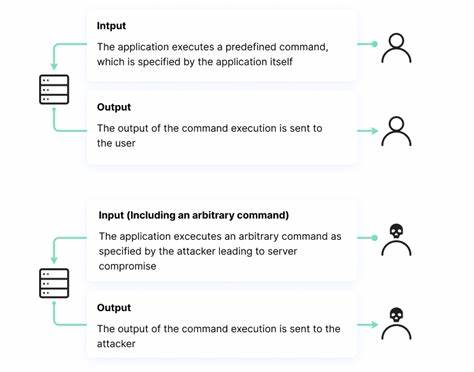
🚨 CVE-2026-47829 Argument Injection in bosh-cli allows a compromised BOSH Director to inject arbitra
13 יולי 2026 חשיפה: פגיעה קשה ב-BOSH Director - CVE-2026-47829 מאפשרת הזרקת פקודות

חקירה מקיפה על פגיעה חמורה ב-BOSH CLI שמאפשרת ליריבים להזריק פקודות שרירותיות. התחקיר כולל הסברים טכניים, המלצות להגנה וניתוח הסיכונים

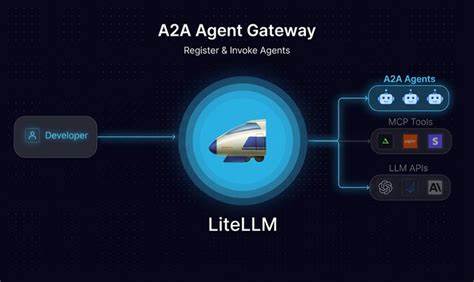
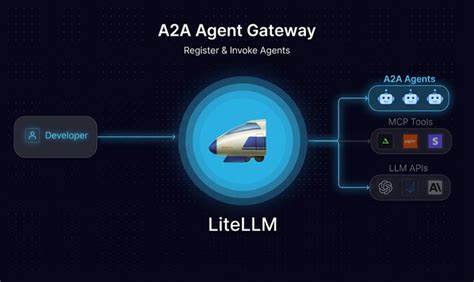
🚨 CVE-2026-59821 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 התקפת CVE-2026-59821 ב-LiteLLM: מה זה, כיצד הוא פוגע, ומה לעשות?

התקפת CVE-2026-59821 ב-LiteLLM היא פגיעה חמורה שמאפשרת גישה בלתי מורשית לשרתי AI. לומדו על הטכניקה, הסיכונים, והדרכים להגן על מערכותיכם.

🚨 CVE-2026-59822 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 הסכנה החדשה: CVE-2026-59822 ב-LiteLLM - מה זה אומר לך?

חשיפת פגיעה חמורה ב-LiteLLM, השער האיומי ל-API של מודלים של אינטליגנציה מלאכותית. התחשבות, הגנה ופתרונות מעשיים.

🚨 CVE-2026-0241 Incorrect Authorization vulnerabilities in Trust Protection Foundation allow attacke
13 יולי 2026 חשיפה: פגיעות באישור לא נכון ב-Trust Protection Foundation - מה זה אומר לך?

הפגיעות CVE-2026-0241 ב-Trust Protection Foundation מאפשרות התקפות חמורות. לומדו על הסיכונים, הדרכים להגן על עצמכם ועל האתגרים בטכנולוגיה המודרנית.

🚨 CVE-2026-59820 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59820 ב-LiteLLM, השער האיומי הפופולרי, נחשפה. אנחנו מתעמקים במהות הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על עצמך.

🚨 CVE-2026-41857 A compromised or malicious BOSH Director can execute arbitrary shell commands on th
13 יולי 2026 התקפת CVE-2026-41857: סכנה חמורה לבוש דירקטור ומערכות קלאוד

חקירה מקיפה על פגיעות CVE-2026-41857, הסכנות שבה לבוש דירקטור, איך היא פועלת, והדרכים להגן על מערכות הקלאוד שלך